Chrome浏览器脚本注入安全防护解析
1. 同源策略限制:Chrome浏览器采用同源策略,限制网页对其他域名下资源的访问,防止跨站点脚本攻击,保护用户数据安全。
2. 内容安全策略防护:通过设置内容安全策略(CSP),可指定允许加载的资源来源、限制内联脚本等,有效防止恶意脚本的注入和执行。
3. 自动XSS过滤机制:Chrome具有自动的跨站脚本(XSS)过滤功能,能够检测并拦截部分常见的XSS攻击尝试,在脚本注入前进行风险识别和处理。
4. 扩展程序安全审查:对于安装的扩展程序,Chrome会进行一定的安全审查。同时,用户在安装扩展时应选择正规渠道,如Chrome网上应用店,并查看扩展的权限和用户评价,避免安装恶意或存在安全隐患的扩展。
5. 用户输入验证与编码:开发者在开发网页或扩展时,应对用户输入进行严格验证和过滤,确保输入内容符合预期格式,移除或转义潜在的危险字符,防止恶意脚本通过用户输入注入。
6. 开启增强型保护模式:在chrome设置中可开启“增强型保护”模式,该模式能提供更深层次的安全防护,包括对插件脚本注入等威胁的检测和拦截。
7. 注意插件的代码审查:对于有一定技术能力的用户,在安装插件前可查看插件的源代码,检查是否存在可疑的脚本注入代码或潜在的安全漏洞,若发现异常应避免安装。
8. 利用安全工具辅助:使用一些安全工具来检测插件的安全性,如CRXcavator等工具可以帮助用户了解Chrome插件的可信度,查看插件请求的权限等信息,从而判断插件是否存在风险。
谷歌浏览器网页加载速度优化实操方法
谷歌浏览器提供多种网页加载优化方法,操作实用高效。通过技巧掌握实操步骤,可显著提升浏览速度,减少等待时间,打造更加流畅的上网体验。
谷歌浏览器在下载文件时卡住如何优化网络设置
下载文件过程中出现卡顿问题时可通过调整谷歌浏览器的网络配置优化连接,提升整体下载稳定性和成功率。
谷歌浏览器如何提升多平台间的无缝体验
探索谷歌浏览器如何通过先进技术实现多平台间的无缝切换与体验,提供一致且连贯的浏览旅程,无论设备如何变化。

Chrome浏览器便携版安装适合新手的操作方法
Chrome浏览器便携版安装操作方法适合新手使用,详细说明下载安装、配置和启动流程,同时提供常见问题处理技巧,让用户无需复杂设置即可快速上手便携版浏览器。
Linux系统如何下载安装谷歌浏览器
指导Linux系统用户下载安装谷歌浏览器,详细步骤讲解Linux版Chrome的获取和安装,满足Linux用户需求。
Chrome浏览器网页长时间无响应如何终止进程
遇到网页无响应时,可通过Chrome任务管理器查看进程状态并结束相关子进程,避免浏览器全面卡死影响使用。
谷歌chrome浏览器网页版怎么下载?<安装教程>
就浏览器而言,相信大家都用过,也相信谷歌Chrome,这是一款在全球都非常流行的浏览器。用户使用这款浏览器可以体验到极速流畅的浏览体验。
谷歌浏览器如何使用国内镜像下载?谷歌浏览器使用国内镜像方法一览
很多用户都需要使用谷歌搜索来查找一些英语学习资料,但是由于某些原因在国内无法使用。今天小编给大家分享另一种可以在国内使用Google搜索的方法,那就是使用Google镜像网站。
谷歌浏览器下载安装完成后无法上网如何解决?<解决方法>
谷歌浏览器,又称Google浏览器、Chrome浏览器,是谷歌Google推出的一款强大好用的基于Chromium内核的网页浏览器。
如何在 Flathub 上安装谷歌浏览器?
Google Chrome 是成千上万 Linux 用户的首选浏览器。您现在可以从 Flathub 安装 Chrome 的 Flatpak 包。
如何在win系统和 Mac 上安装和更新谷歌浏览器?
为防止在使用 Google Chrome 访问 Practice Fusion 时出现性能问题,我们鼓励用户将其浏览器更新至 Chrome 版本 59 0 3071 86。
谷歌浏览器安装失败无法启动chrome安装程序怎么办?
Google chrome是一款快速、安全且免费的网络浏览器,能很好地满足新型网站对浏览器的要求。Google Chrome的特点是简洁、快速。
如何在Windows 11中设置Chrome隐身上下文菜单快捷方式?
如果您需要快速进入私密状态,以下是在 Windows 11 的上下文菜单中添加 Chrome 隐身快捷方式的方法。
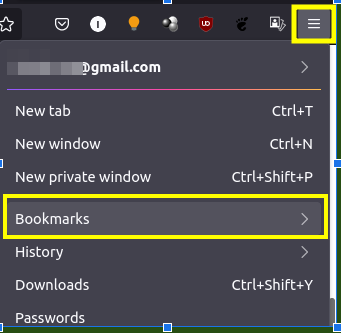
如何将书签从 Chrome 导入到 Firefox?
作为互联网用户,我们大部分时间都在与网络浏览器进行交互。在过去的几年中,Web 应用程序随着 Web 浏览器的发展而蓬勃发展。许多新的浏览器已经出现在现场。来自 Mozilla 的 Firefox 和来自 Google 的 Chrome 是互联网上最占主导地位的两种浏览器。当两者都提供非常边缘的功能时,选择其中之一的决定并不容易。
如何在 Chrome 中为文件类型设置特定的下载文件夹?
保持您的下载文件夹井井有条可能很麻烦,但是当您可以自动将某些文件类型下载到专门分配的文件夹时会容易得多。
如何保存、编辑和删除您的 Chrome 密码?
保存密码非常方便,自动填写您的登录信息,因此您不必记住。但是,如果您的 Google 帐户遭到入侵,您可能会丢失所有访问权限和信息,这就是我们建议使用安全密码管理器的原因。最终,您保存在Google Chrome中的密码与存储密码的设备一样安全。
谷歌浏览器无法上网的几种解决方法(详细步骤)
你的谷歌浏览器出现了无法上网又不清楚原因的问题吗?来看看小编给出的几种情况与方法,快来看看该怎么办吧!
谷歌浏览器怎么清除浏览历史记录
你有没有想要知道的谷歌浏览器使用技巧呢呢,你知道谷歌浏览器要怎么清除浏览历史记录吗?来了解谷歌浏览器清除浏览历史记录的具体步骤,大家可以学习一下。